

Фрагменти
Як Росія отримує інформацію про український ОПК, — дослідження YouControl
Російські спецслужби використовують різні способи збору інформації про українську оборонну промисловість — від вербування працівників підприємств до кібератак і пошуку інформаторів у соцмережах.
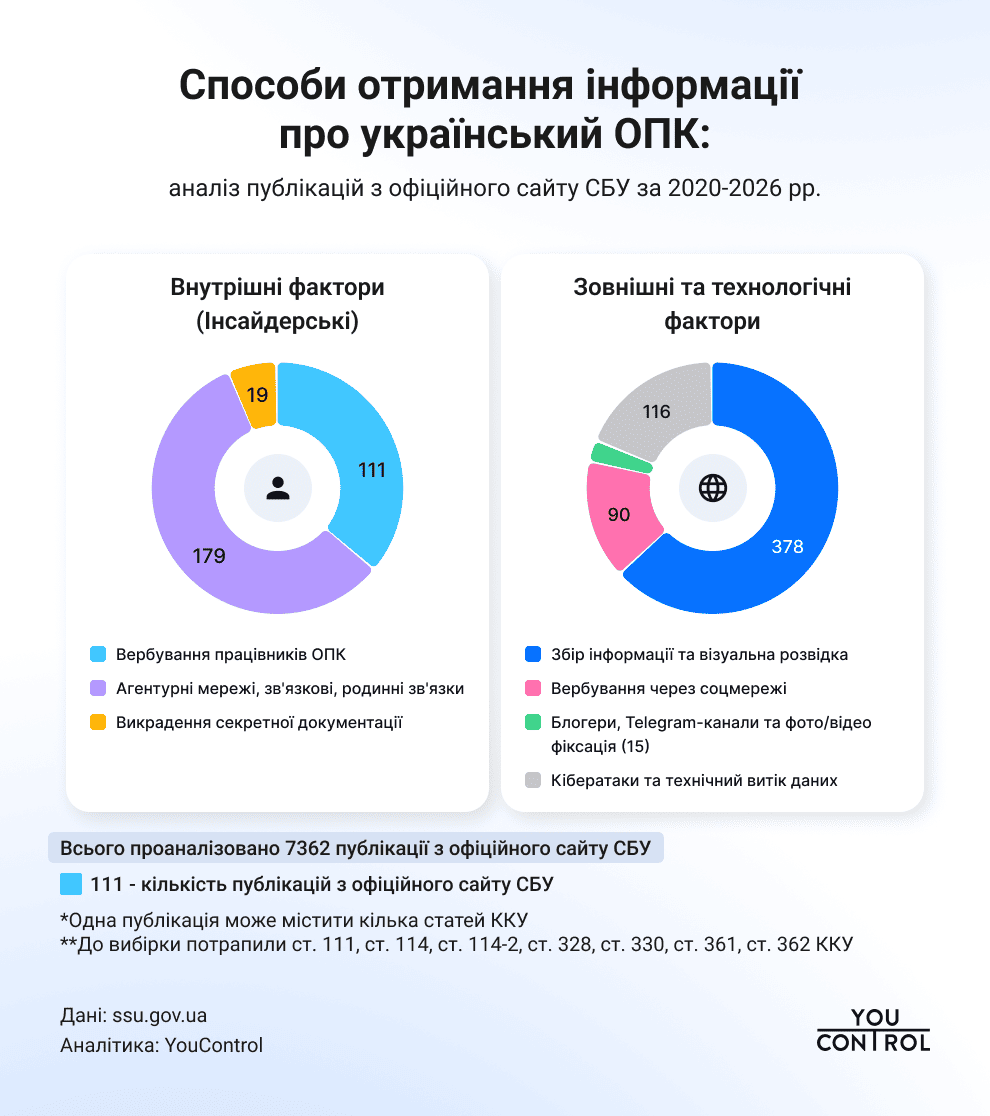
Про це йдеться у дослідженні YouControl.
Найбільша вразливість — люди всередині системи
Фахівці YouControl проаналізували 7362 повідомлення на офіційному сайті СБУ за січень 2020 — серпень 2026 року. Із них 131 публікація безпосередньо стосувалася викриття загроз для оборонно-промислового комплексу.
У цих матеріалах найчастіше фігурує внутрішній, або інсайдерський, канал отримання інформації. Йдеться передусім про вербування працівників стратегічних підприємств, агентурні мережі, інформаторів і зв’язкових.
У 149 повідомленнях за статтею про державну зраду СБУ повідомляла про викриття «кротів» і шпигунів у державних органах та на стратегічних об’єктах. Фігурантами ставали, зокрема, інженери, конструктори, робітники та посадовці підприємств. Їхній службовий доступ дозволяв збирати дані про оборонні розробки, виробництво, розташування цехів та внутрішню роботу підприємств.
Ще 179 публікацій стосувалися окремих агентів і зв’язкових ФСБ, а 117 — агентурних мереж та їхніх спільників. У матеріалах про ОПК агентурні мережі згадуються у 115 випадках. Окремим каналом залишалося й викрадення технічної документації — креслень, специфікацій та даних про оборонні розробки.
Інформатори в Telegram
Коли безпосереднього доступу до підприємства немає, російська сторона використовує дистанційні способи збору інформації. Один із них — пошук інформаторів та коригувальників через соцмережі.
Telegram став одним з інструментів вербування. 84 із 90 публікацій про пошук інформаторів через соцмережі (93%) стосувалися саме цього месенджера.
Зокрема, у 40 випадках ішлося про жінок, яких залучали через Telegram-чати, здебільшого під приводом пошуку легкого заробітку.
Ще один спосіб — фізичне спостереження за об’єктами. У 42 повідомленнях СБУ фігурували випадки, коли люди обходили або об’їжджали території оборонних підприємств і прилеглу інфраструктуру, фотографуючи та знімаючи їх на смартфони.
У 15 випадках інформація поширювалася через блогерів, адміністраторів Telegram-каналів і стримерів, які фіксували наслідки ударів, роботу ППО або переміщення військової техніки.
Окремим каналом залишаються кібератаки. За весь досліджуваний період СБУ опублікувала 71 повідомлення про несанкціоноване втручання в інформаційні системи та 45 — про незаконні дії з комп’ютерною інформацією. У матеріалах про ОПК також зафіксували чотири випадки несанкціонованого підключення до зовнішніх IP-камер поблизу оборонних підприємств.
Відкриті дані не фігурують серед каналів витоку
Водночас у дослідженні YouControl не виявили жодного випадку, коли інформацію про об’єкти ОПК СБУ пов’язувала саме з використанням відкритих даних із державних реєстрів.
Автори дослідження зазначають, що це важливо враховувати в дискусії про вилучення інформації про оборонні підприємства з відкритого доступу. Якщо зафіксовані СБУ випадки отримання чутливих даних переважно пов’язані з агентурою, інформаторами, фізичним спостереженням та технологічними атаками, саме закриття базової інформації про юридичні особи не усуває цих ризиків.
Більше того, різка зміна або зникнення даних про підприємство може стати додатковим сигналом для OSINT-аналізу. Тому, на думку авторів дослідження, доцільніше визначати, яка саме інформація становить безпековий ризик, і захищати її, а не закривати дані про підприємства загалом.
Підпишіться, щоб отримувати найкращі статті на e-mail (раз на два тижні)

Підписатися